SimplyMobile z certyfikatem ISO/IEC 27001:2022
Nasz system zarządzania bezpieczeństwem informacji (ISMS) został niezależnie oceniony i potwierdzony certyfikatem ISO/IEC 27001:2022. To formalne potwierdzenie, że dane naszych klientów przetwarzamy w oparciu o audytowane procesy bezpieczeństwa.
Bezpieczeństwo danych naszych klientów traktujemy priorytetowo od lat. Teraz potwierdza to niezależny audyt: system zarządzania bezpieczeństwem informacji SimplyMobile spełnia wymagania międzynarodowej normy ISO/IEC 27001:2022.
Czym jest ISO/IEC 27001
ISO/IEC 27001 to najważniejsza międzynarodowa norma dotycząca zarządzania bezpieczeństwem informacji. Opisuje, jak w uporządkowany sposób identyfikować ryzyka, chronić dane (poufność, integralność, dostępność) i stale doskonalić zabezpieczenia - w ramach Systemu Zarządzania Bezpieczeństwem Informacji (ISMS).
Certyfikat oznacza, że niezależna, akredytowana jednostka sprawdziła nasze procesy i potwierdziła ich zgodność z normą. To nie jednorazowe badanie - norma wymaga regularnych audytów nadzoru i ciągłego doskonalenia.
Co obejmuje nasz certyfikat
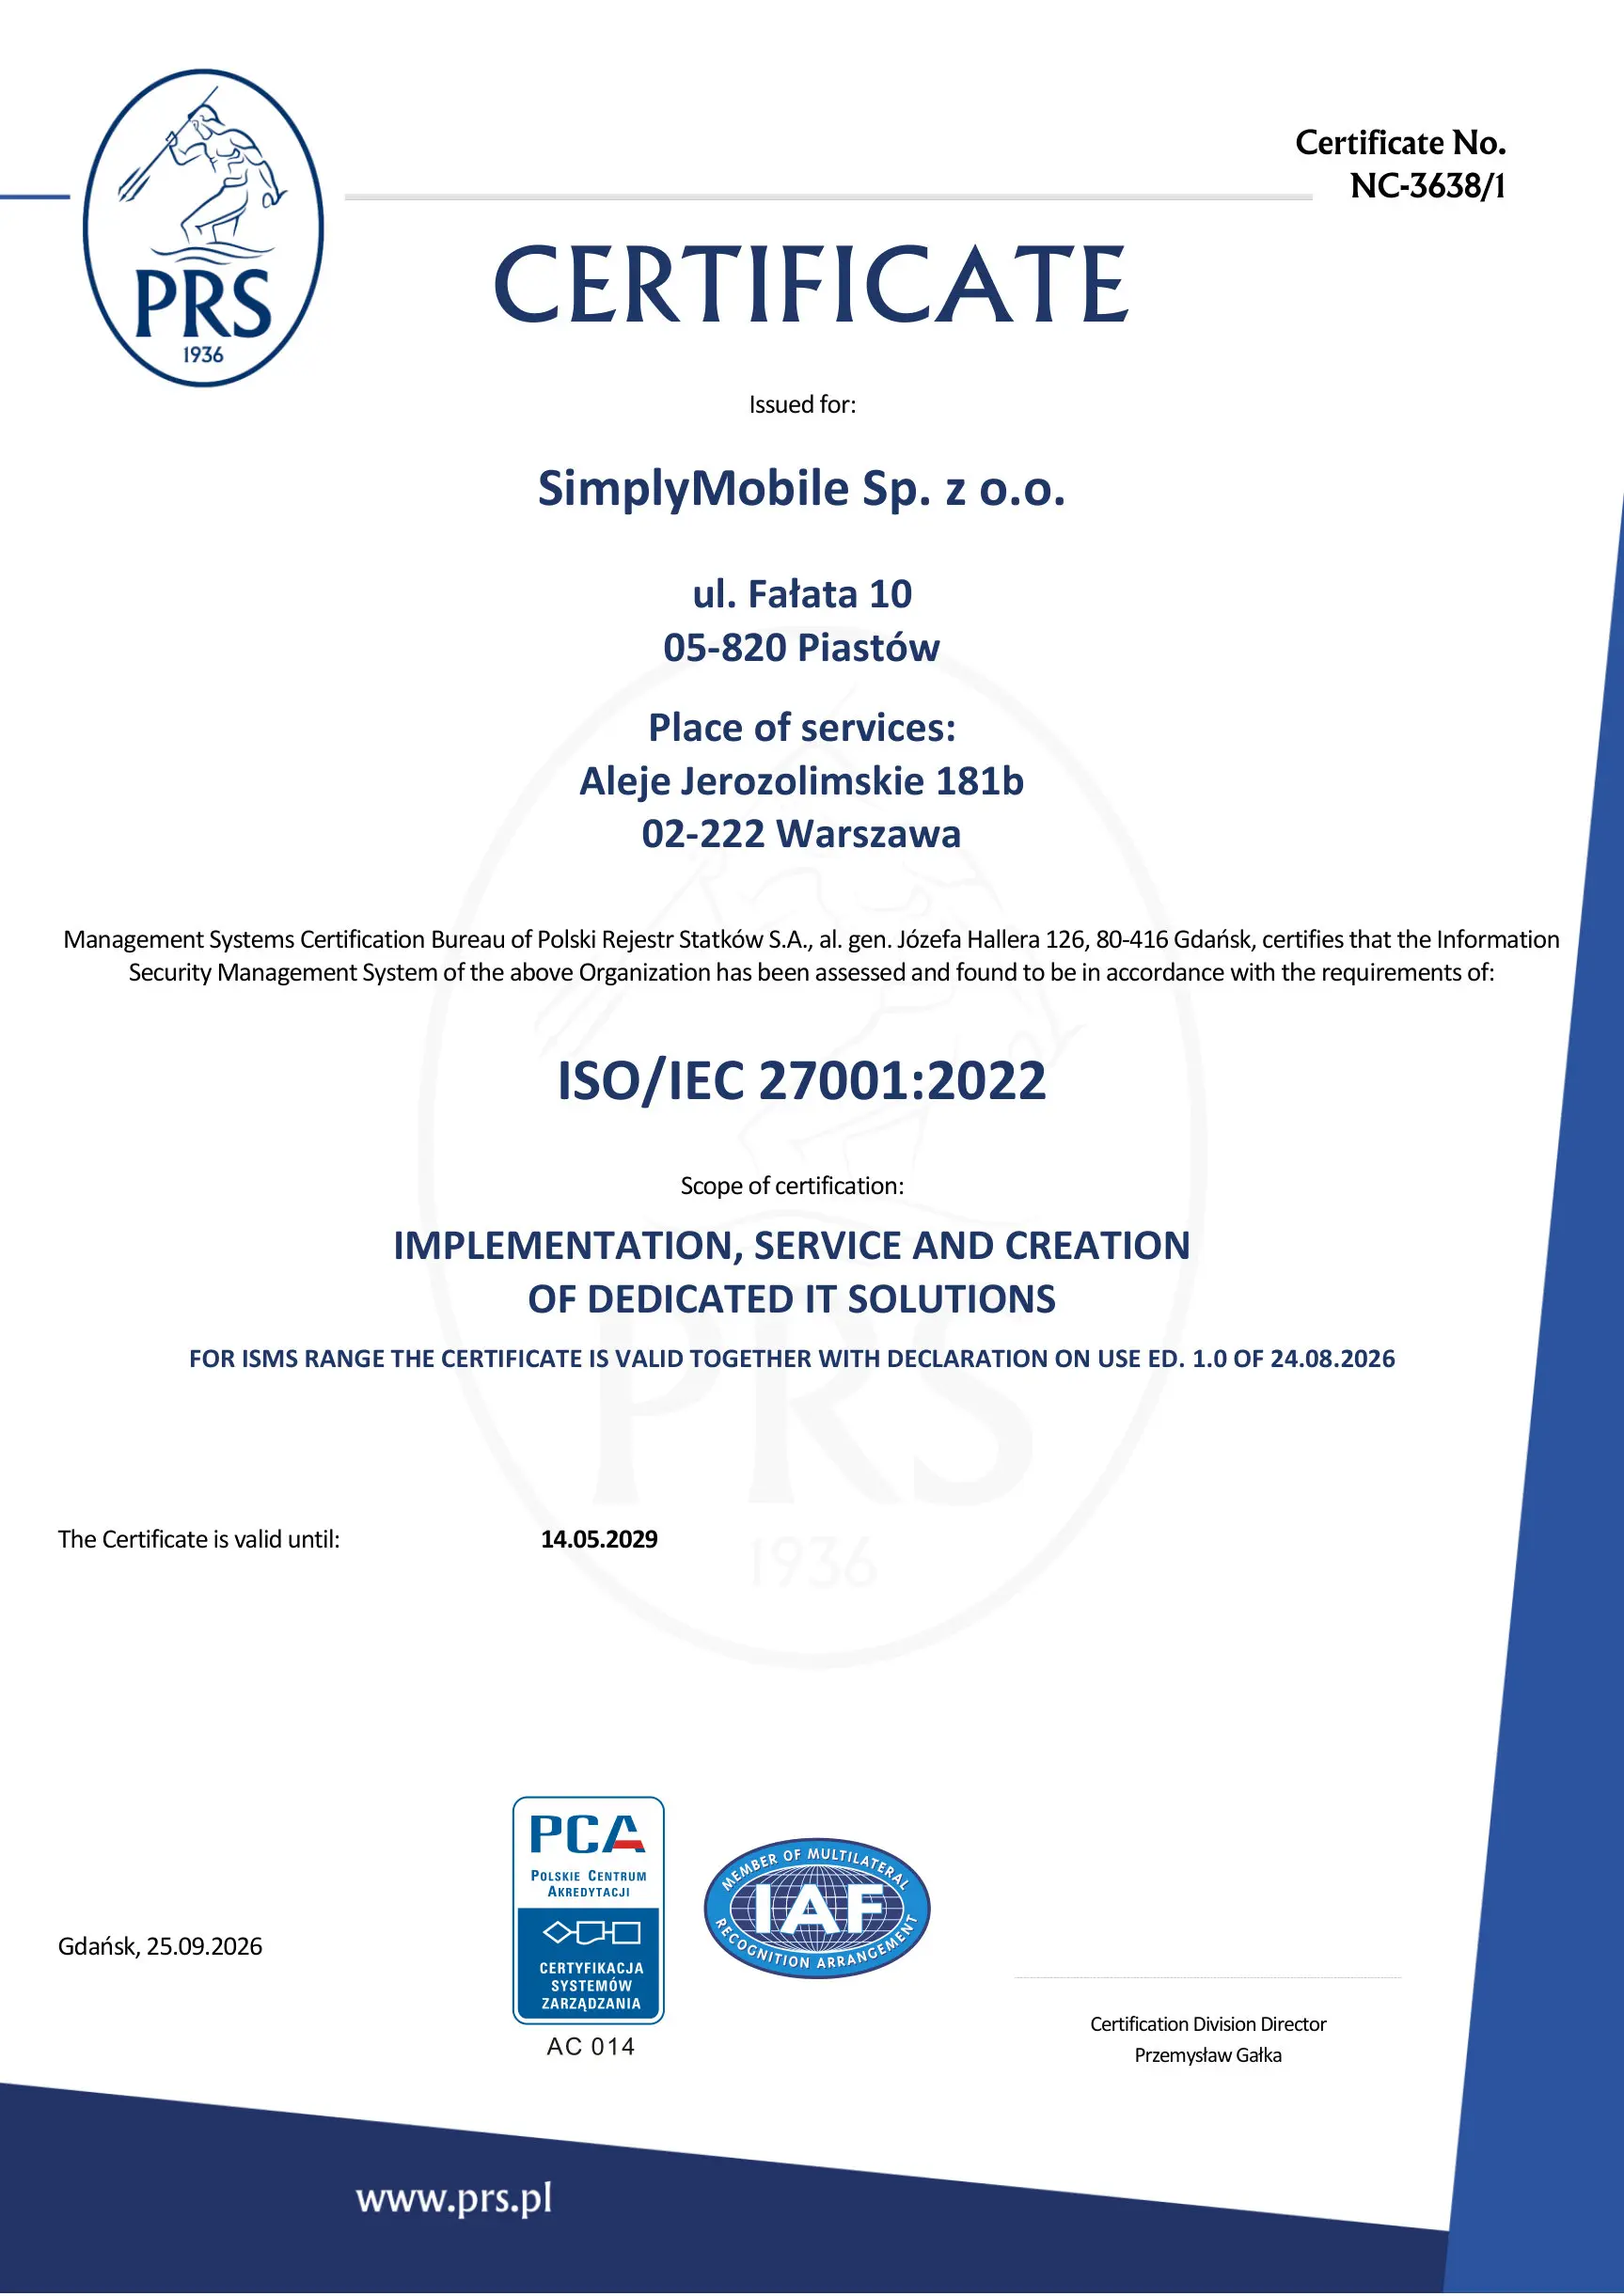
- Norma: ISO/IEC 27001:2022
- Zakres: wdrażanie, serwis i tworzenie dedykowanych rozwiązań IT
- Jednostka certyfikująca: Polski Rejestr Statków S.A. (PRS), akredytacja PCA nr AC 014, uznanie IAF
- Nr certyfikatu: NC-3638/1
- Ważny do: 14.05.2029
Co to oznacza dla klientów
- Lepsza ochrona danych - Twoje dane w systemie CMMS chronimy zgodnie z uznanym, międzynarodowym standardem.
- Audytowane procesy - bezpieczeństwo to u nas powtarzalny, sprawdzany proces, a nie deklaracja.
- Wsparcie zgodności - ułatwiamy spełnienie wymagań Twoich audytów, działów bezpieczeństwa i przepisów (m.in. NIS2, RODO).
- Bezpieczna chmura - nasze wdrożenia w chmurze Microsoft Azure objęte są tym samym systemem zarządzania bezpieczeństwem.
ISO 27001 a NIS2
Dyrektywa NIS2 podnosi wymagania w zakresie cyberbezpieczeństwa dla wielu firm i ich dostawców. ISO/IEC 27001 jest naturalnym fundamentem zgodności - obejmuje analizę ryzyka, zarządzanie incydentami, bezpieczeństwo łańcucha dostaw i ciągłość działania, których wymaga NIS2.
Jeśli oceniasz bezpieczeństwo swoich dostawców, nasz certyfikat ISO 27001 jest gotową odpowiedzią. Piszemy o tym szerzej w artykule o ocenie dostawców pod NIS2 oraz na stronie Portal ISO / NIS2.
Certyfikat możesz obejrzeć i pobrać na stronie Certyfikaty i Polityka Jakości.
Najczęstsze pytania
- Kto wydał certyfikat ISO 27001 dla SimplyMobile?
Certyfikat wydał Polski Rejestr Statków S.A. (PRS) - akredytowana jednostka certyfikująca (akredytacja Polskiego Centrum Akredytacji nr AC 014, uznanie IAF). PRS potwierdził zgodność naszego systemu zarządzania bezpieczeństwem informacji z normą ISO/IEC 27001:2022.
- Jaki jest zakres certyfikacji?
Zakres obejmuje wdrażanie, serwis i tworzenie dedykowanych rozwiązań IT - dokładnie ten obszar, w którym dostarczamy i utrzymujemy system SimplyMobile dla naszych klientów.
- Do kiedy certyfikat jest ważny?
Certyfikat (nr NC-3638/1) jest ważny do 14.05.2029, pod warunkiem pozytywnych audytów nadzoru prowadzonych okresowo przez PRS.
- Czy ISO 27001 pomaga w zgodności z NIS2?
Tak. ISO/IEC 27001 obejmuje kluczowe wymagania, których dotyczy dyrektywa NIS2 - analizę ryzyka, zarządzanie incydentami, bezpieczeństwo łańcucha dostaw i ciągłość działania. Nasz certyfikat ułatwia ocenę SimplyMobile jako dostawcy w Twoim procesie zgodności.
- Gdzie mogę zobaczyć certyfikat?
Certyfikat w formie PDF jest dostępny na stronie Certyfikaty i Polityka Jakości.
Zobacz SimplyMobile w akcji
Umów bezpłatne, niezobowiązujące demo — pokażemy system na Twoich procesach.