SimplyMobile ist nach ISO/IEC 27001:2022 zertifiziert
Unser Informationssicherheits-Managementsystem (ISMS) wurde unabhängig geprüft und mit dem Zertifikat ISO/IEC 27001:2022 bestätigt. Das ist der formale Nachweis, dass wir die Daten unserer Kunden auf Basis auditierter Sicherheitsprozesse verarbeiten.
Die Datensicherheit unserer Kunden hat für uns seit Jahren Priorität. Nun bestätigt es ein unabhängiges Audit: Das Informationssicherheits-Managementsystem von SimplyMobile erfüllt die Anforderungen der internationalen Norm ISO/IEC 27001:2022.
Was ISO/IEC 27001 ist
ISO/IEC 27001 ist die führende internationale Norm für das Management der Informationssicherheit. Sie beschreibt, wie man Risiken strukturiert identifiziert, Daten schützt (Vertraulichkeit, Integrität, Verfügbarkeit) und Schutzmaßnahmen kontinuierlich verbessert - im Rahmen eines Informationssicherheits-Managementsystems (ISMS).
Die Zertifizierung bedeutet, dass eine unabhängige, akkreditierte Stelle unsere Prozesse geprüft und ihre Konformität mit der Norm bestätigt hat. Es ist keine einmalige Prüfung - die Norm verlangt regelmäßige Überwachungsaudits und kontinuierliche Verbesserung.
Was unser Zertifikat umfasst
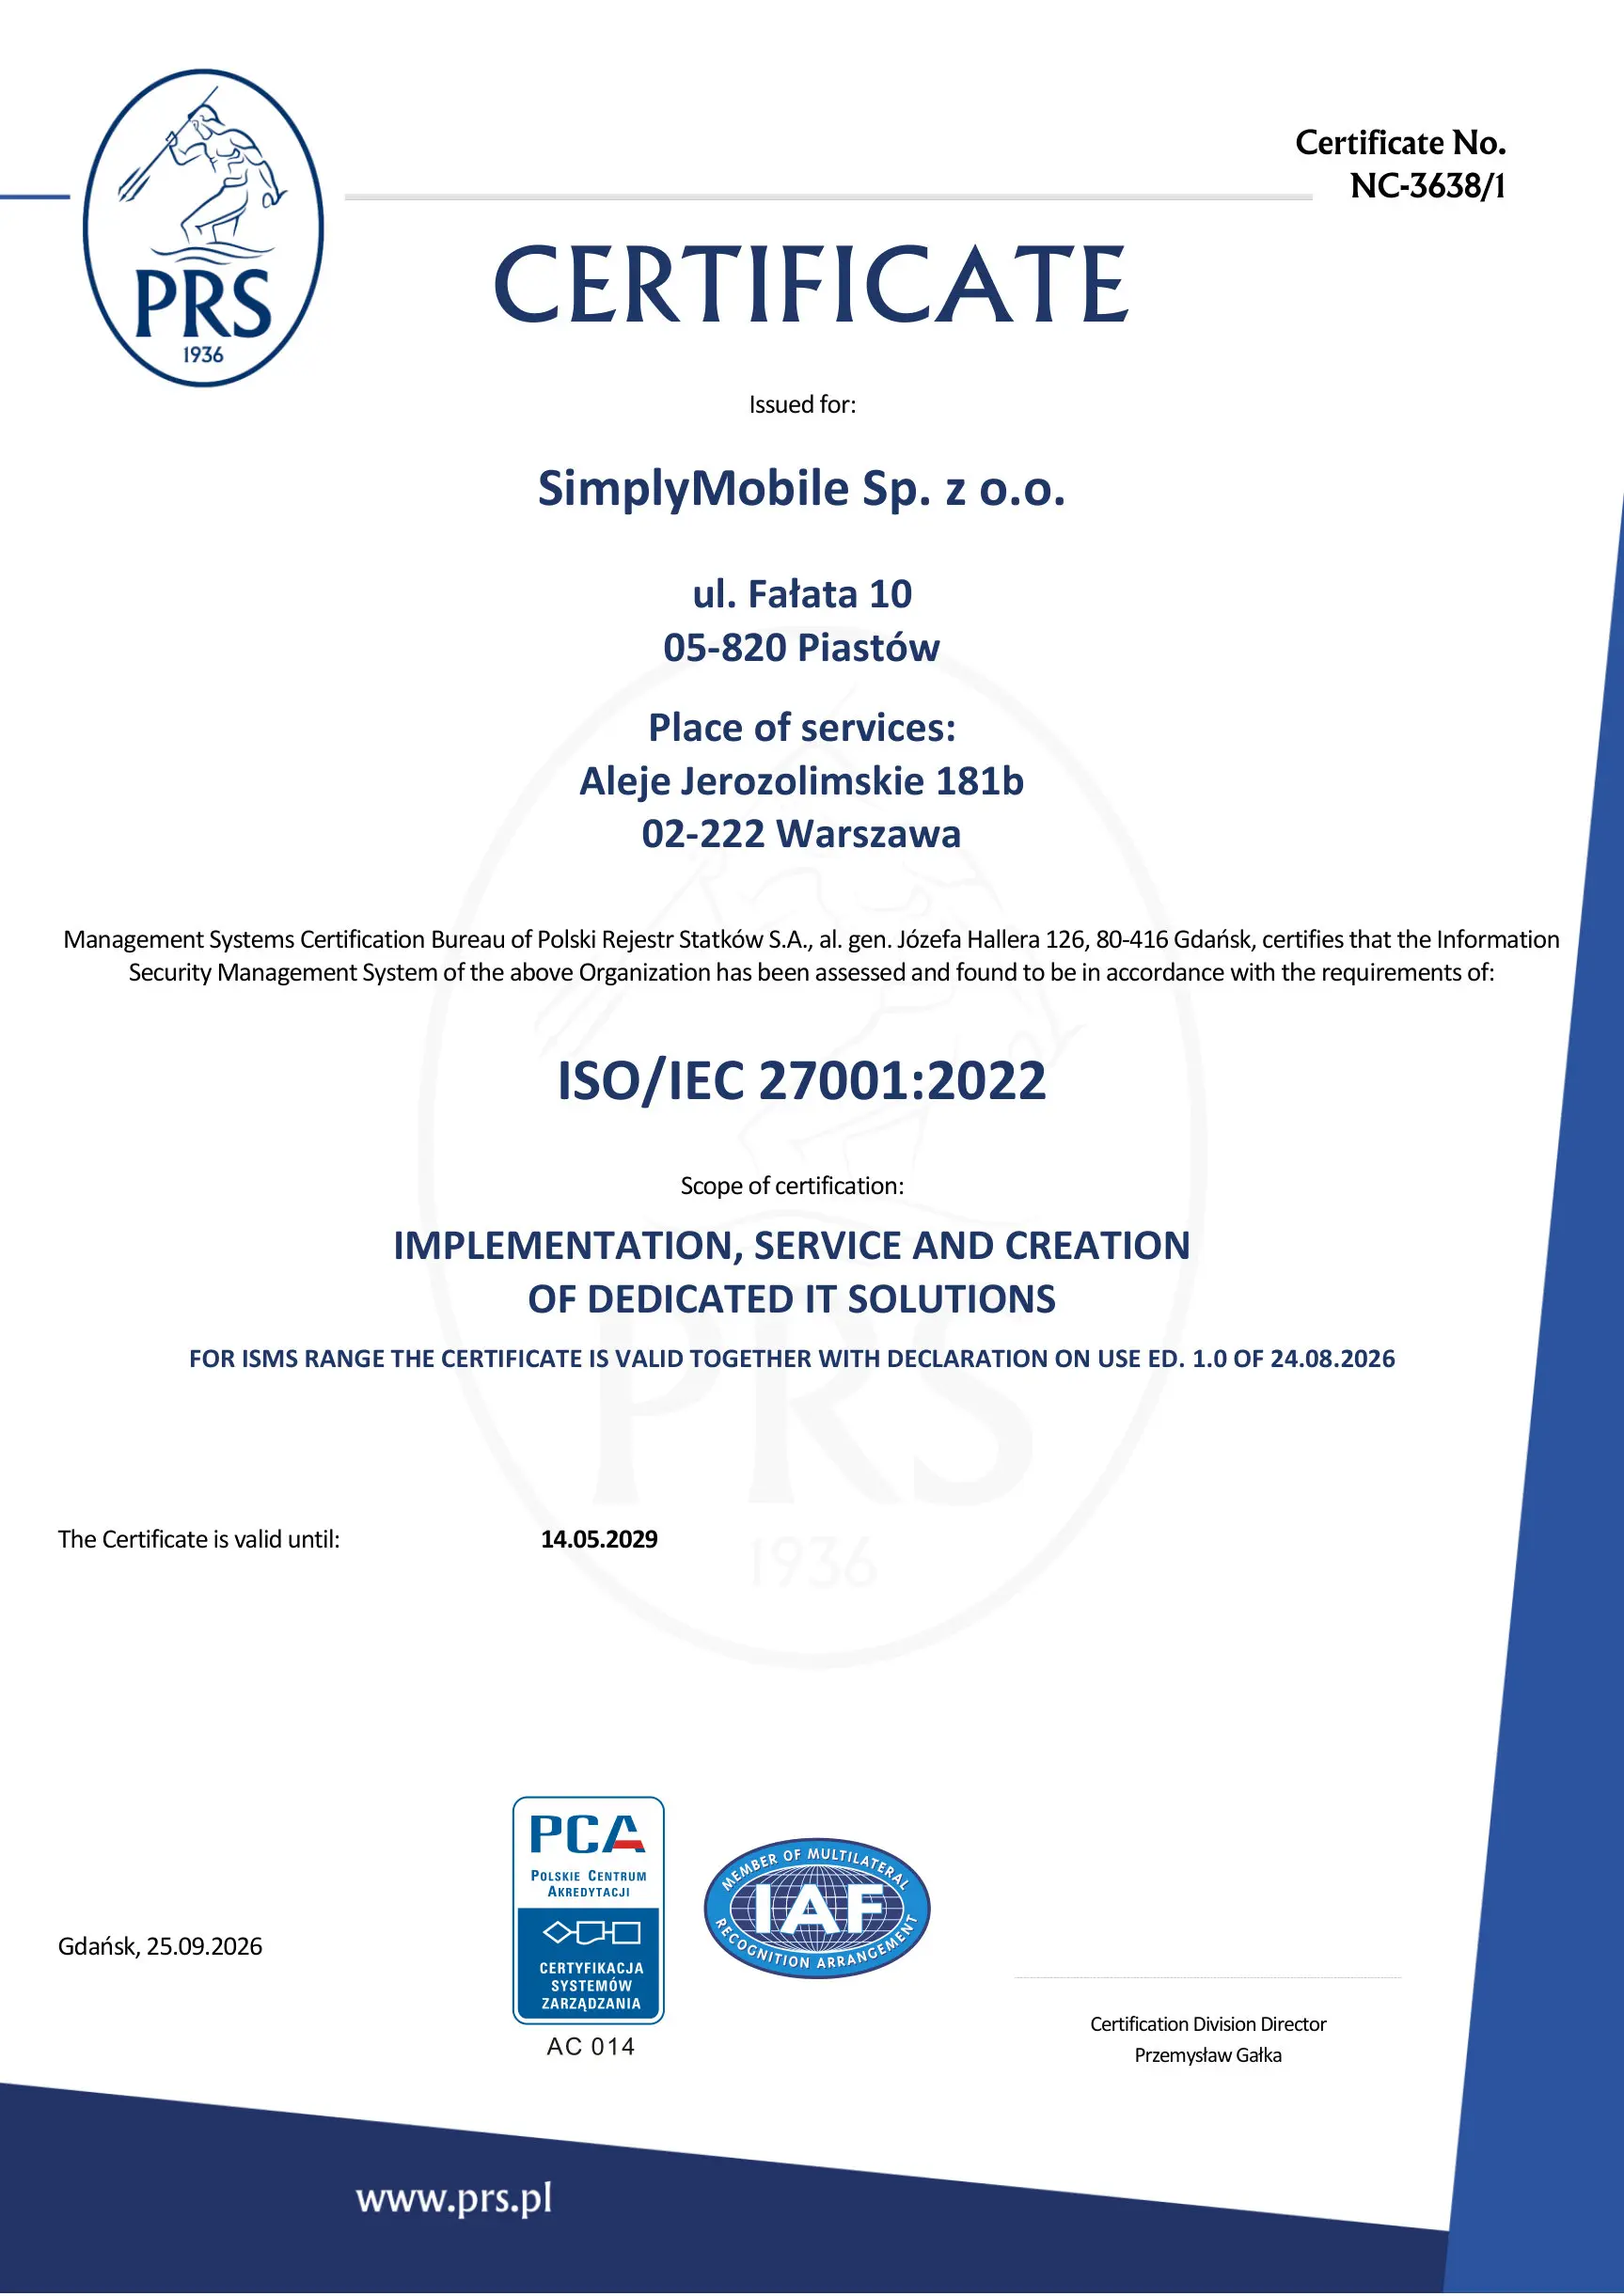
- Norm: ISO/IEC 27001:2022
- Geltungsbereich: Implementierung, Service und Erstellung dedizierter IT-Lösungen
- Zertifizierungsstelle: Polski Rejestr Statkow S.A. (PRS), PCA-Akkreditierung Nr. AC 014, IAF-Anerkennung
- Zertifikat-Nr.: NC-3638/1
- Gültig bis: 14.05.2029
Was das für Kunden bedeutet
- Besserer Datenschutz - Ihre Daten im CMMS werden gemäß einem anerkannten internationalen Standard geschützt.
- Auditierte Prozesse - Sicherheit ist bei uns ein wiederholbarer, geprüfter Prozess und keine bloße Erklärung.
- Compliance-Unterstützung - wir erleichtern die Erfüllung Ihrer Audits, Sicherheitsabteilungen und Vorschriften (u. a. NIS2, DSGVO).
- Sichere Cloud - unsere Bereitstellungen in der Microsoft-Azure-Cloud unterliegen demselben Informationssicherheits-Managementsystem.
ISO 27001 und NIS2
Die NIS2-Richtlinie erhöht die Anforderungen an die Cybersicherheit für viele Unternehmen und ihre Lieferanten. ISO/IEC 27001 ist eine natürliche Grundlage für die Konformität - sie deckt Risikoanalyse, Incident-Management, Lieferkettensicherheit und Geschäftskontinuität ab, die NIS2 verlangt.
Wenn Sie die Sicherheit Ihrer Lieferanten bewerten, ist unser ISO-27001-Zertifikat eine fertige Antwort. Mehr dazu im Artikel über die NIS2-Lieferantenbewertung und auf der Seite ISO-/NIS2-Portal.
Das Zertifikat können Sie auf der Seite Zertifikate und Qualitätspolitik ansehen und herunterladen.
Häufige Fragen
- Wer hat das ISO-27001-Zertifikat für SimplyMobile ausgestellt?
Das Zertifikat wurde von Polski Rejestr Statkow S.A. (PRS) ausgestellt - einer akkreditierten Zertifizierungsstelle (Akkreditierung des Polnischen Zentrums für Akkreditierung Nr. AC 014, IAF-Anerkennung). PRS hat die Konformität unseres Informationssicherheits-Managementsystems mit der Norm ISO/IEC 27001:2022 bestätigt.
- Was ist der Geltungsbereich der Zertifizierung?
Der Geltungsbereich umfasst die Implementierung, den Service und die Erstellung dedizierter IT-Lösungen - genau den Bereich, in dem wir das SimplyMobile-System für unsere Kunden bereitstellen und betreiben.
- Bis wann ist das Zertifikat gültig?
Das Zertifikat (Nr. NC-3638/1) ist bis zum 14.05.2029 gültig, vorbehaltlich positiver Überwachungsaudits, die PRS regelmäßig durchführt.
- Hilft ISO 27001 bei der NIS2-Konformität?
Ja. ISO/IEC 27001 deckt zentrale Anforderungen ab, die die NIS2-Richtlinie betrifft - Risikoanalyse, Incident-Management, Lieferkettensicherheit und Geschäftskontinuität. Unser Zertifikat erleichtert die Bewertung von SimplyMobile als Lieferant in Ihrem Compliance-Prozess.
- Wo kann ich das Zertifikat einsehen?
Das Zertifikat ist als PDF auf der Seite Zertifikate und Qualitätspolitik verfügbar.
SimplyMobile in Aktion erleben
Vereinbaren Sie eine kostenlose, unverbindliche Demo — wir zeigen das System an Ihren Prozessen.